Lesehilfe: Web https://wolf-agents.com/
01 · Beobachtung
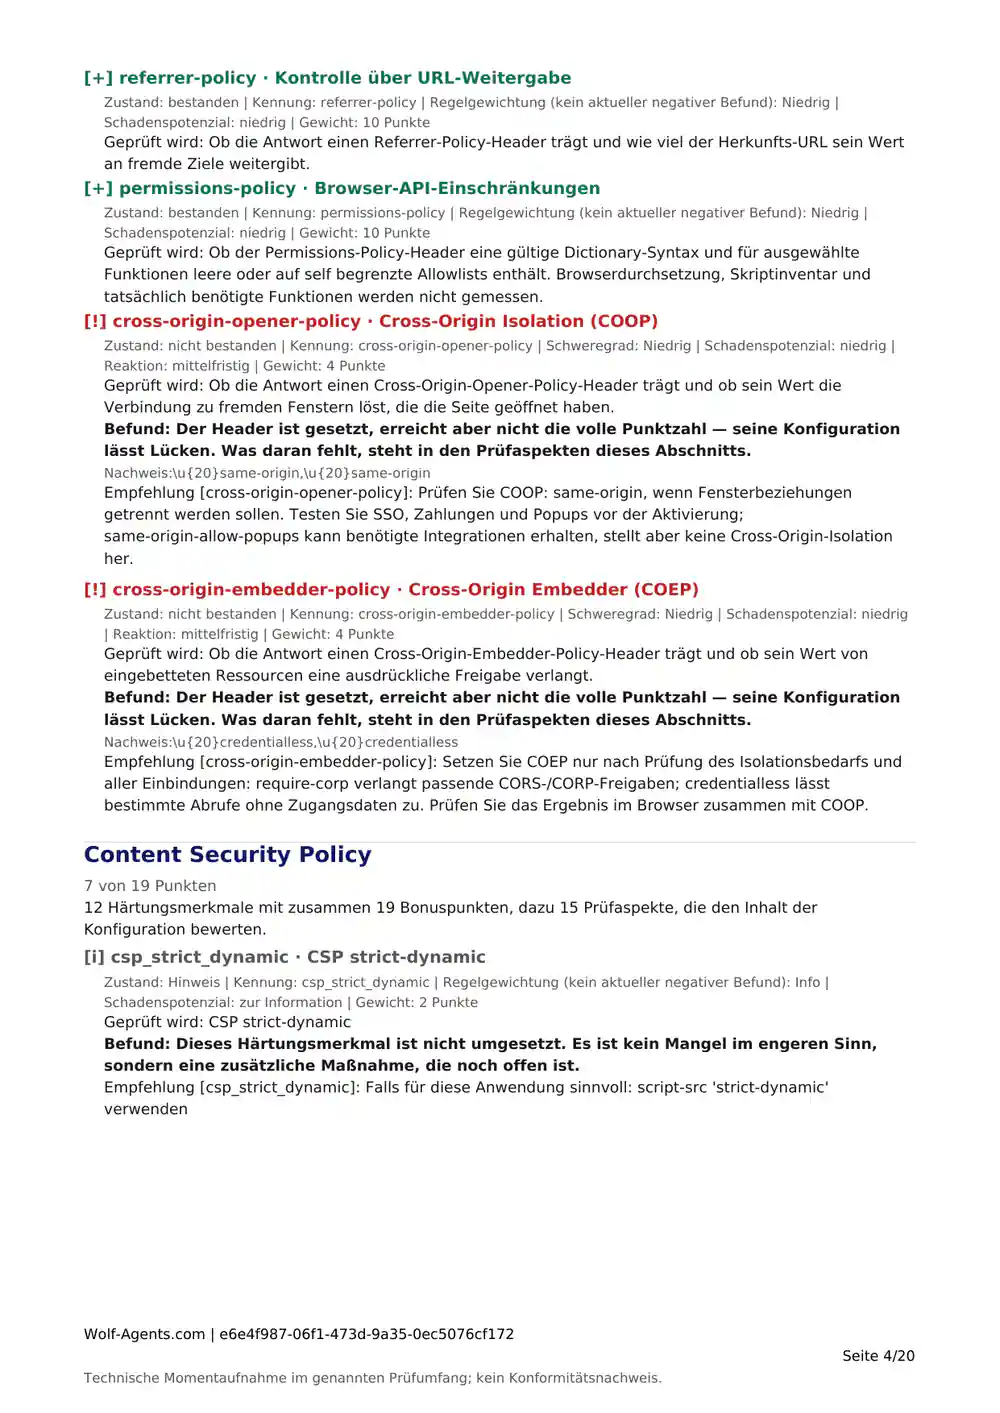
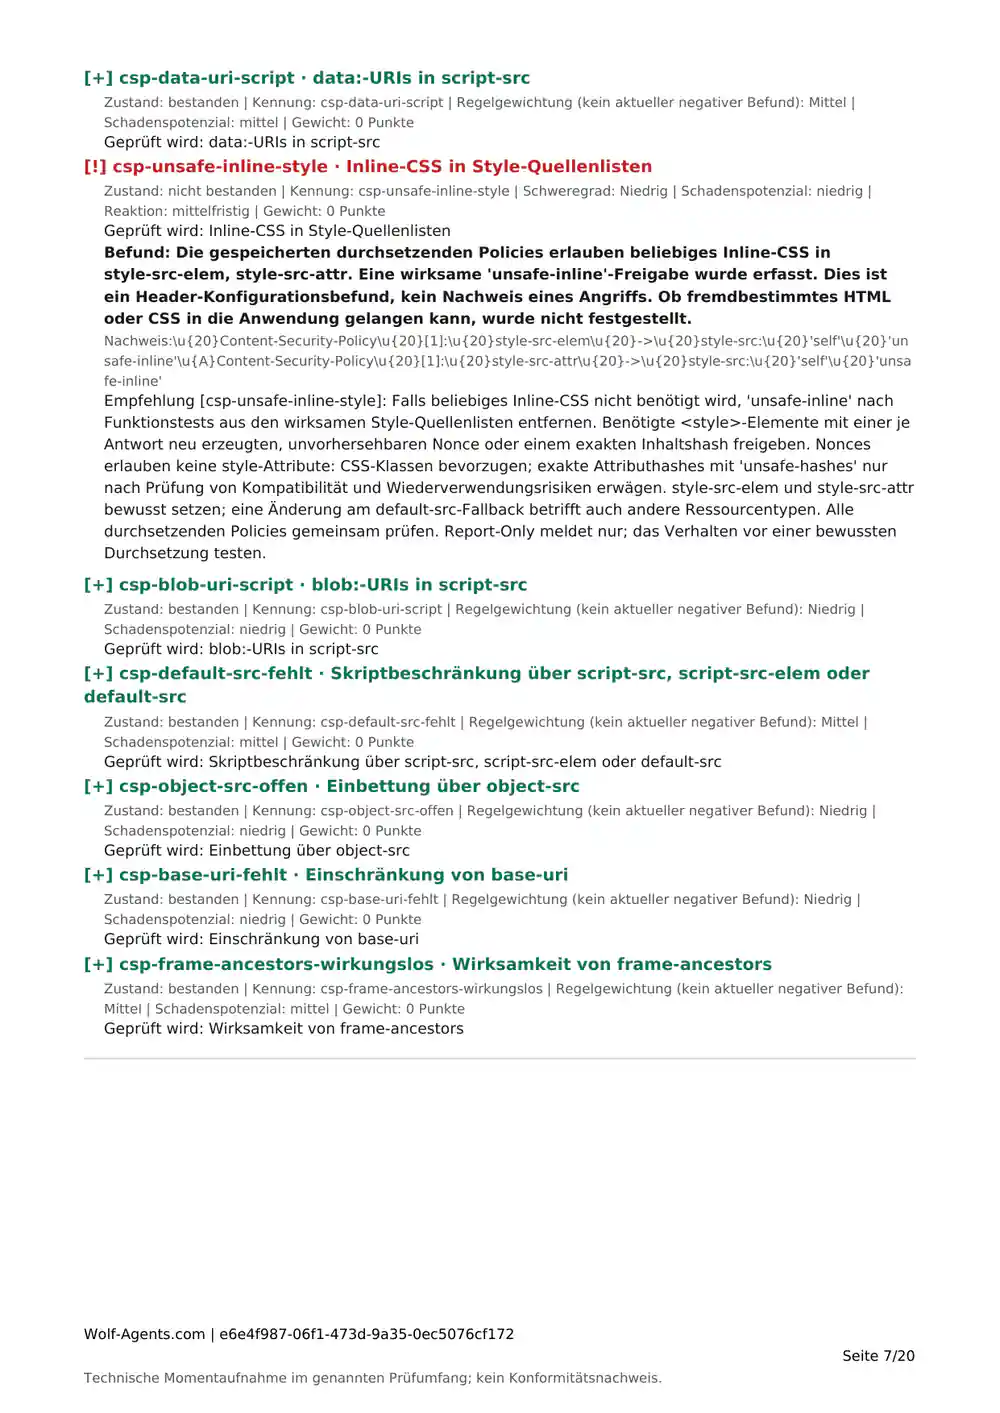
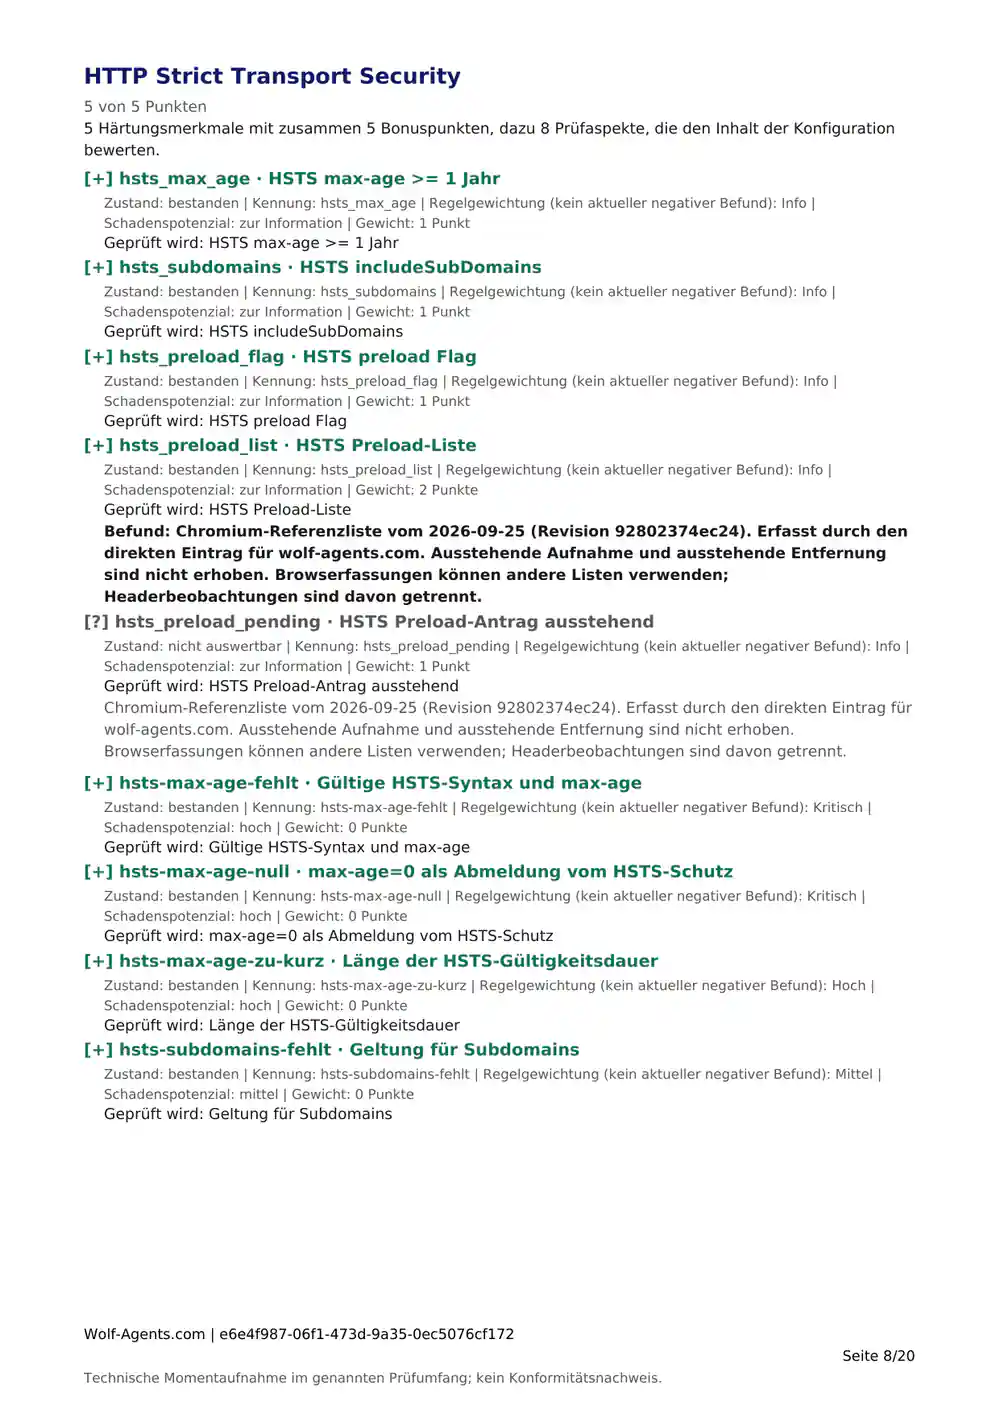
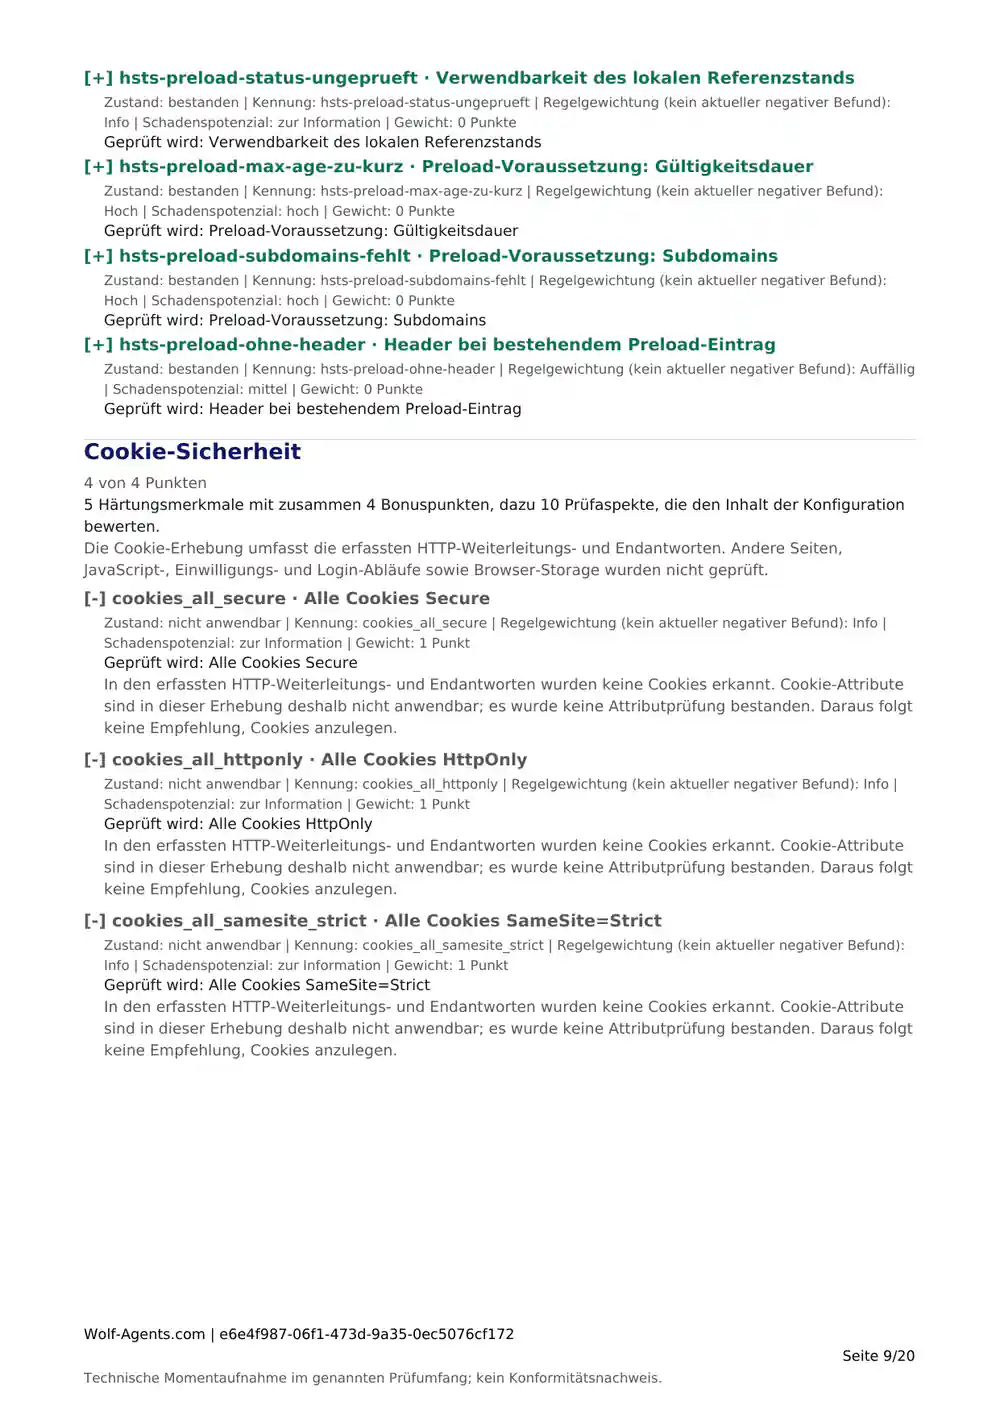
Inline-CSS in Style-Quellenlisten
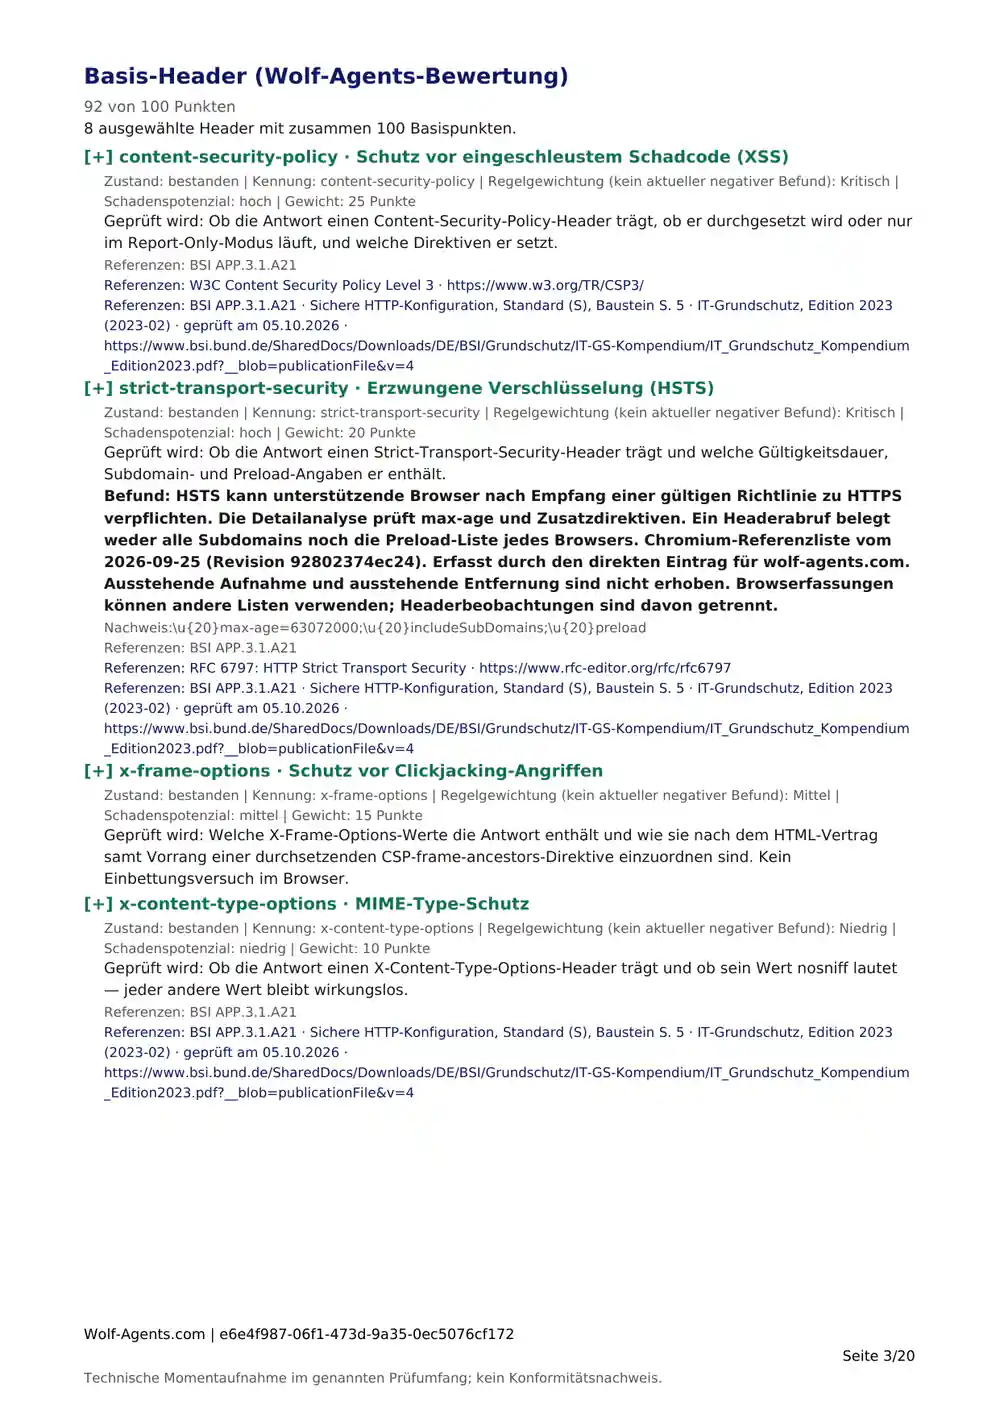
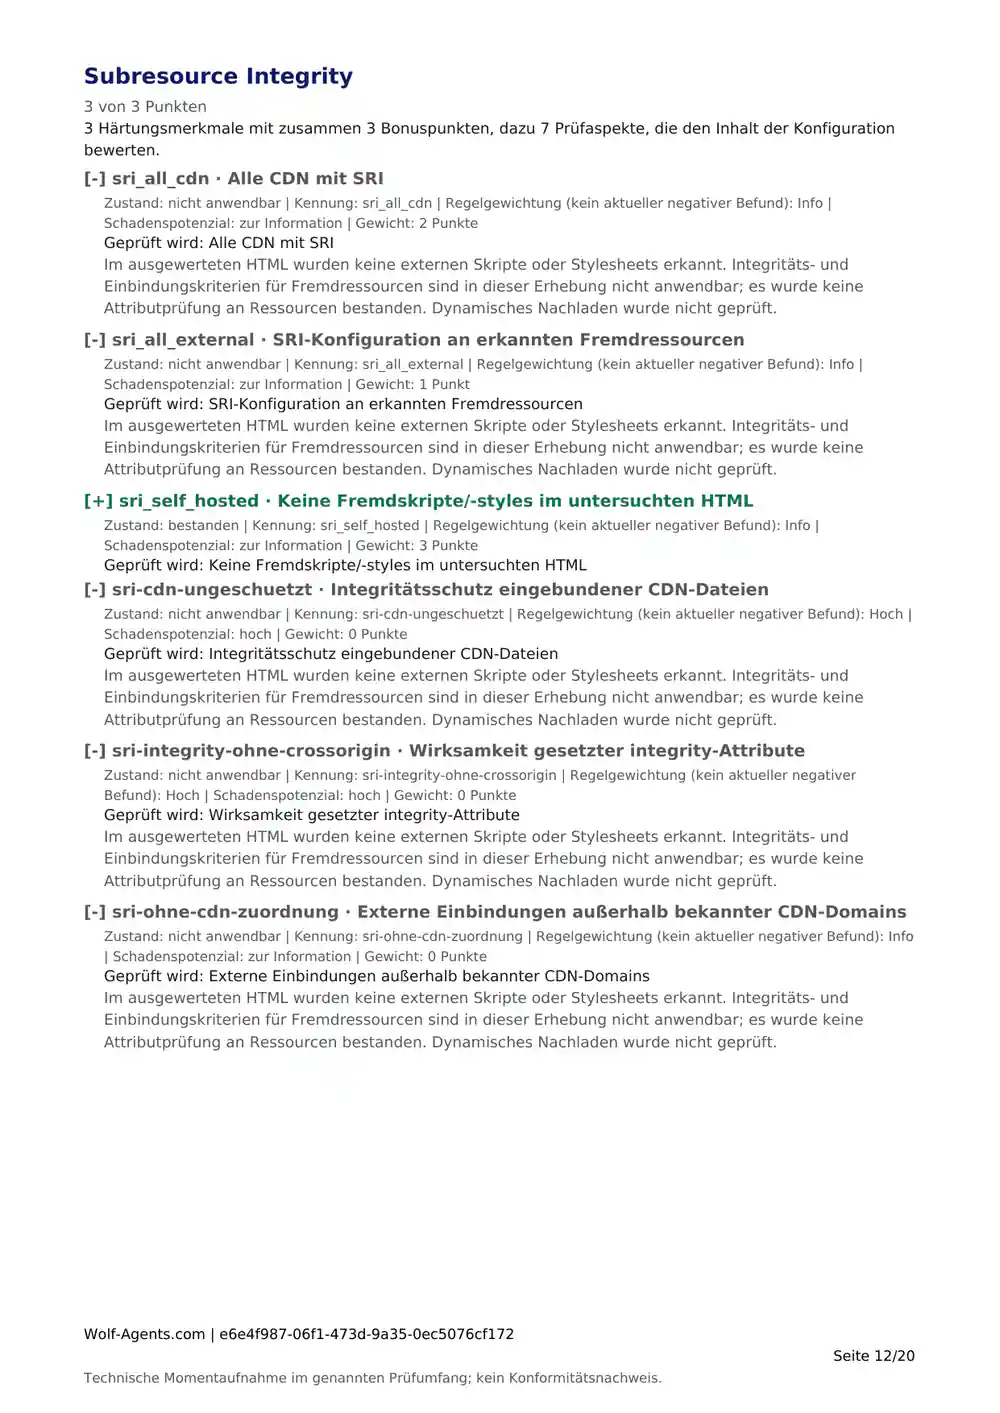
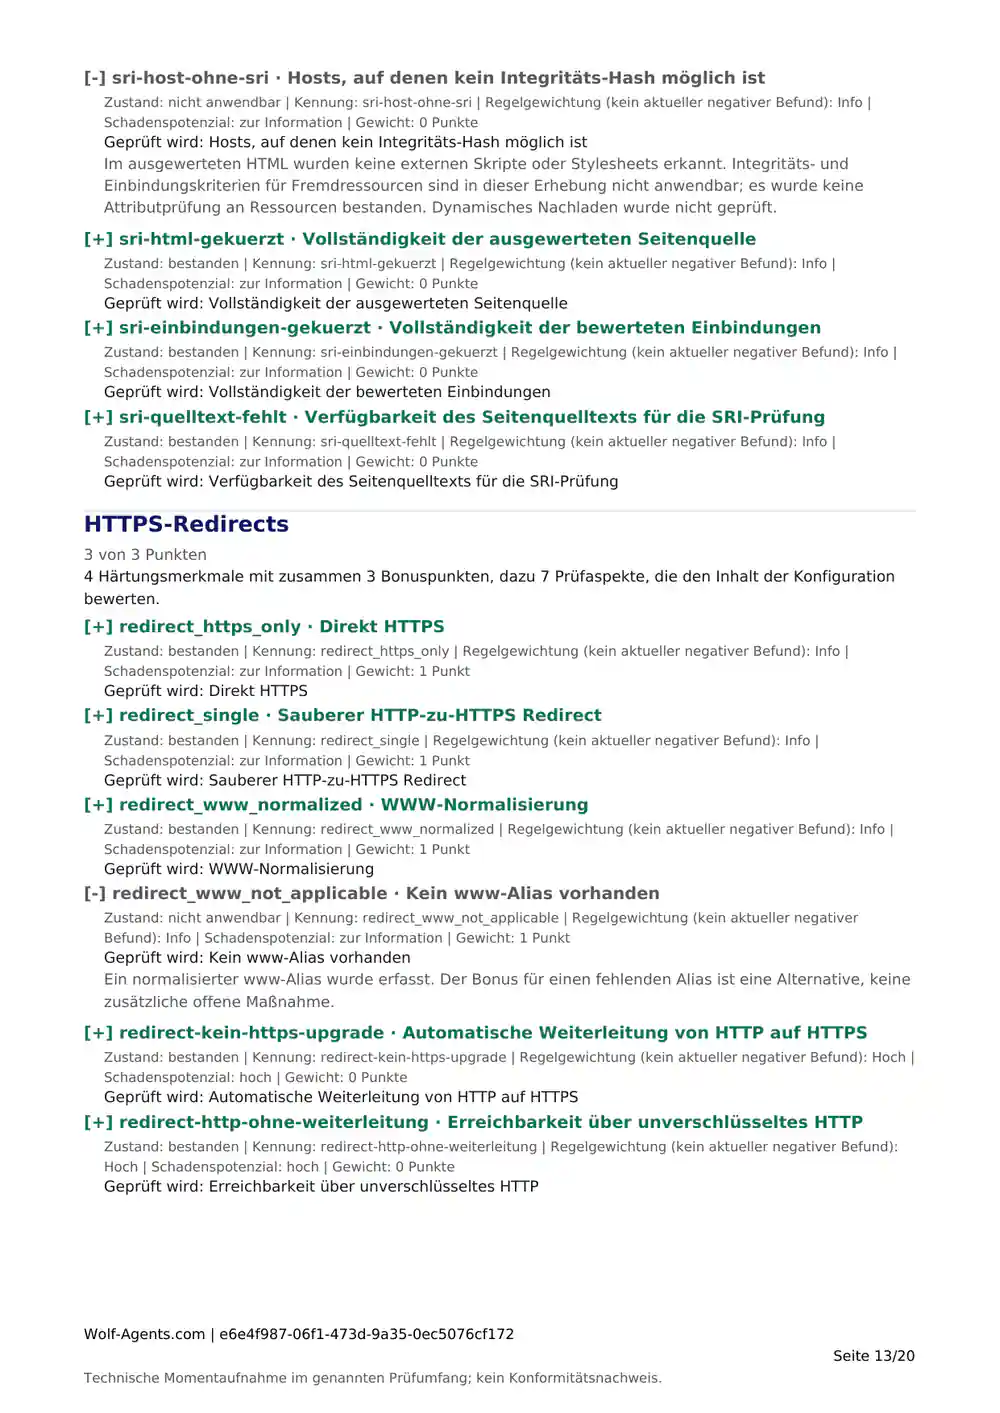
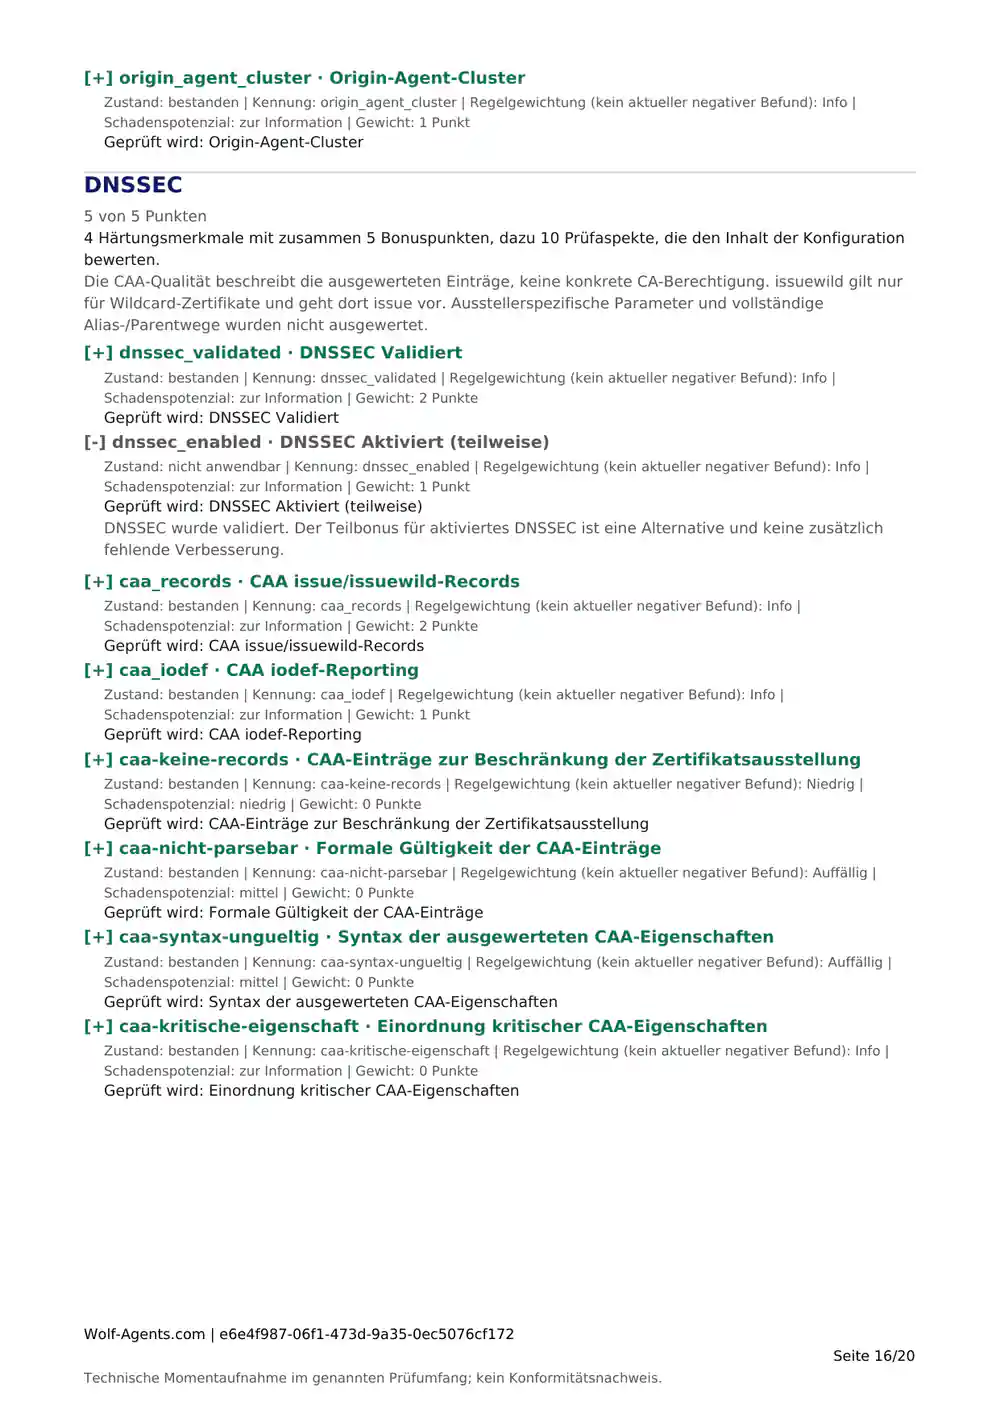
Im Report: nicht bestandenstyle-src 'self' 'unsafe-inline' Auszug aus der gespeicherten Content Security Policy, Nachweis zu csp-unsafe-inline-style auf PDF-Seite 7.
Prüfpunktkennung csp-unsafe-inline-style · Im Report zeigen (Seite 7)
02 · Einordnung
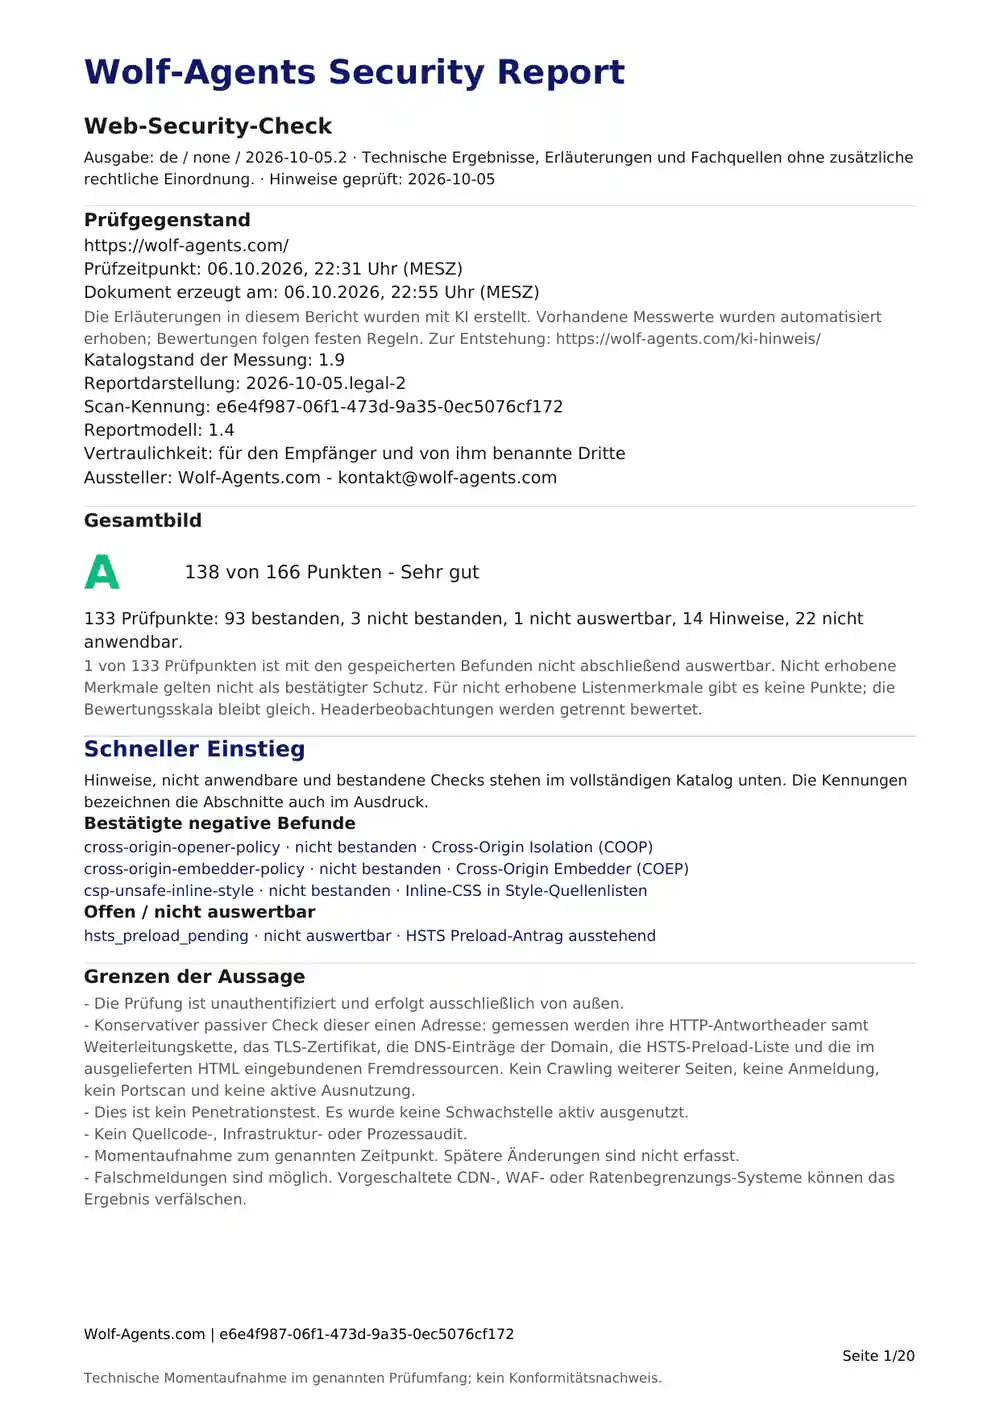
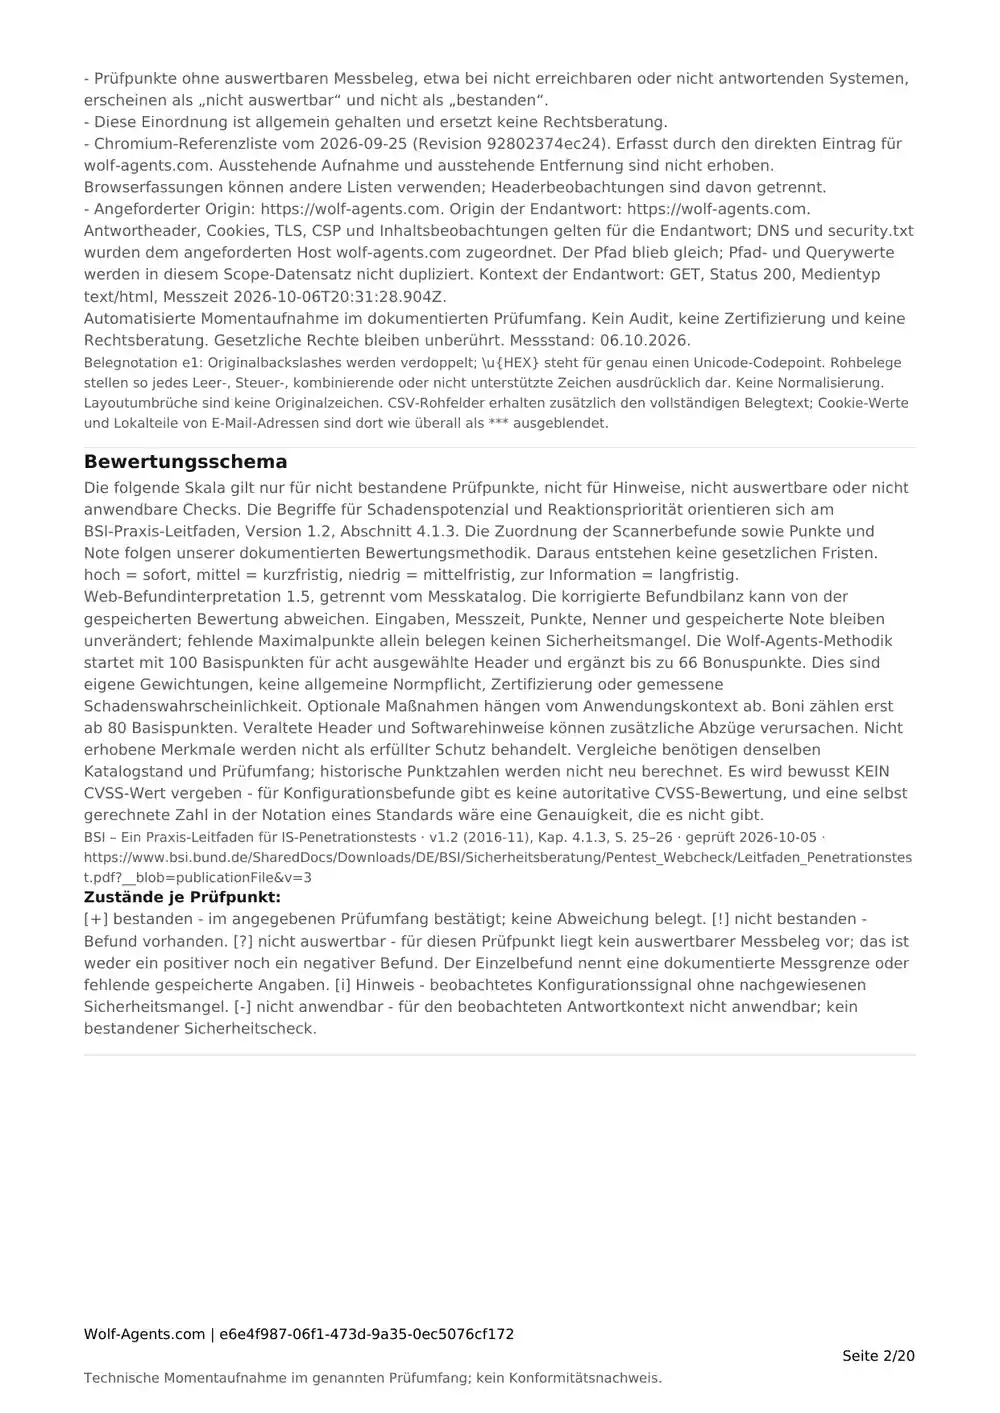
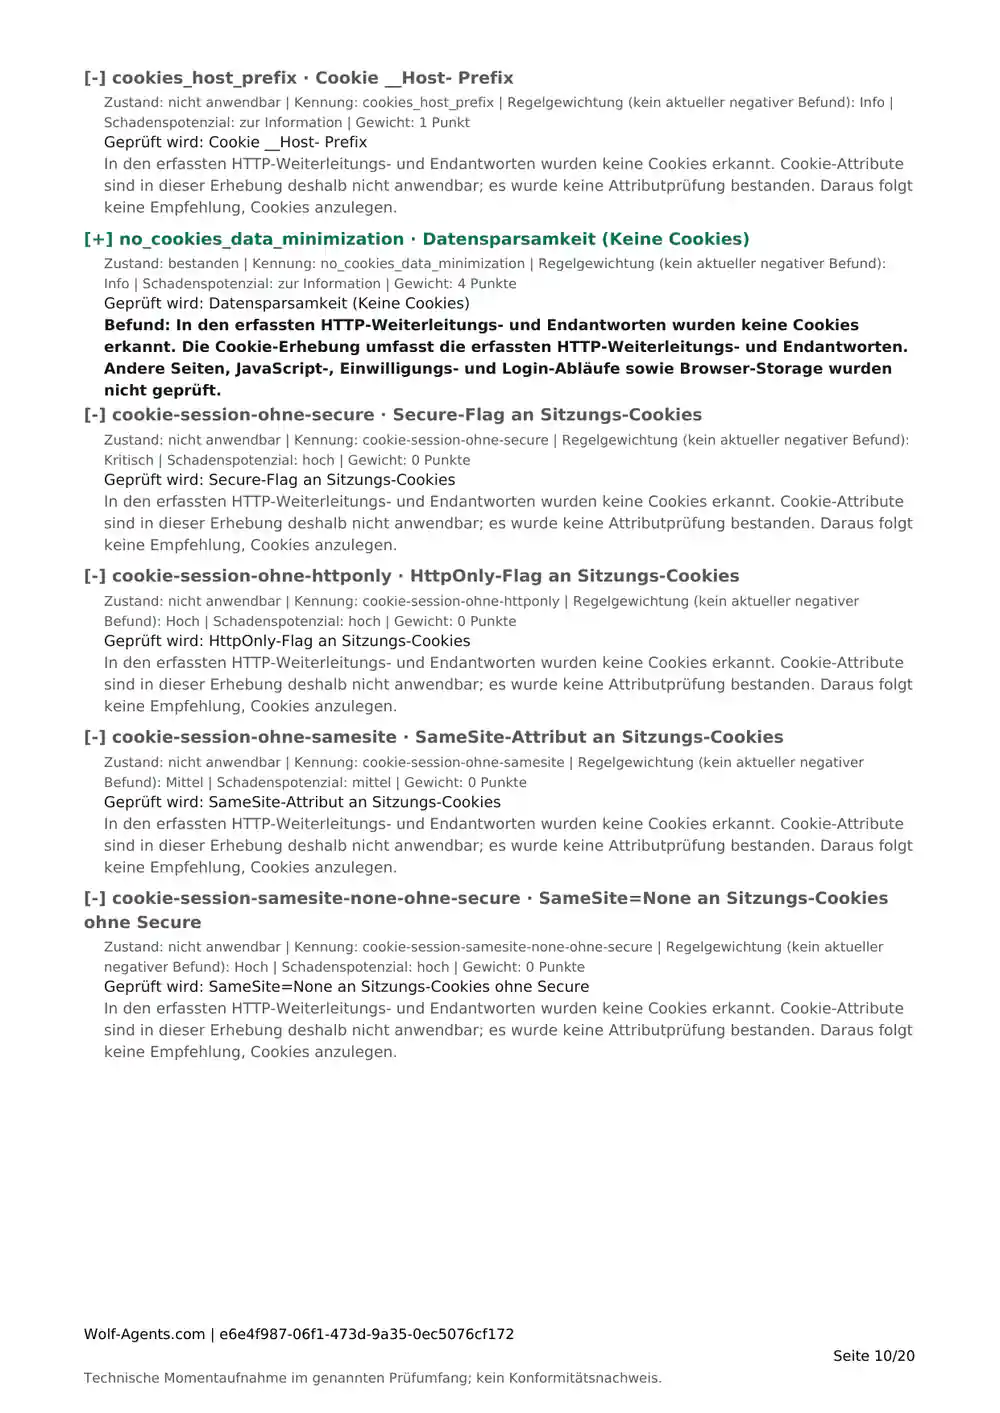
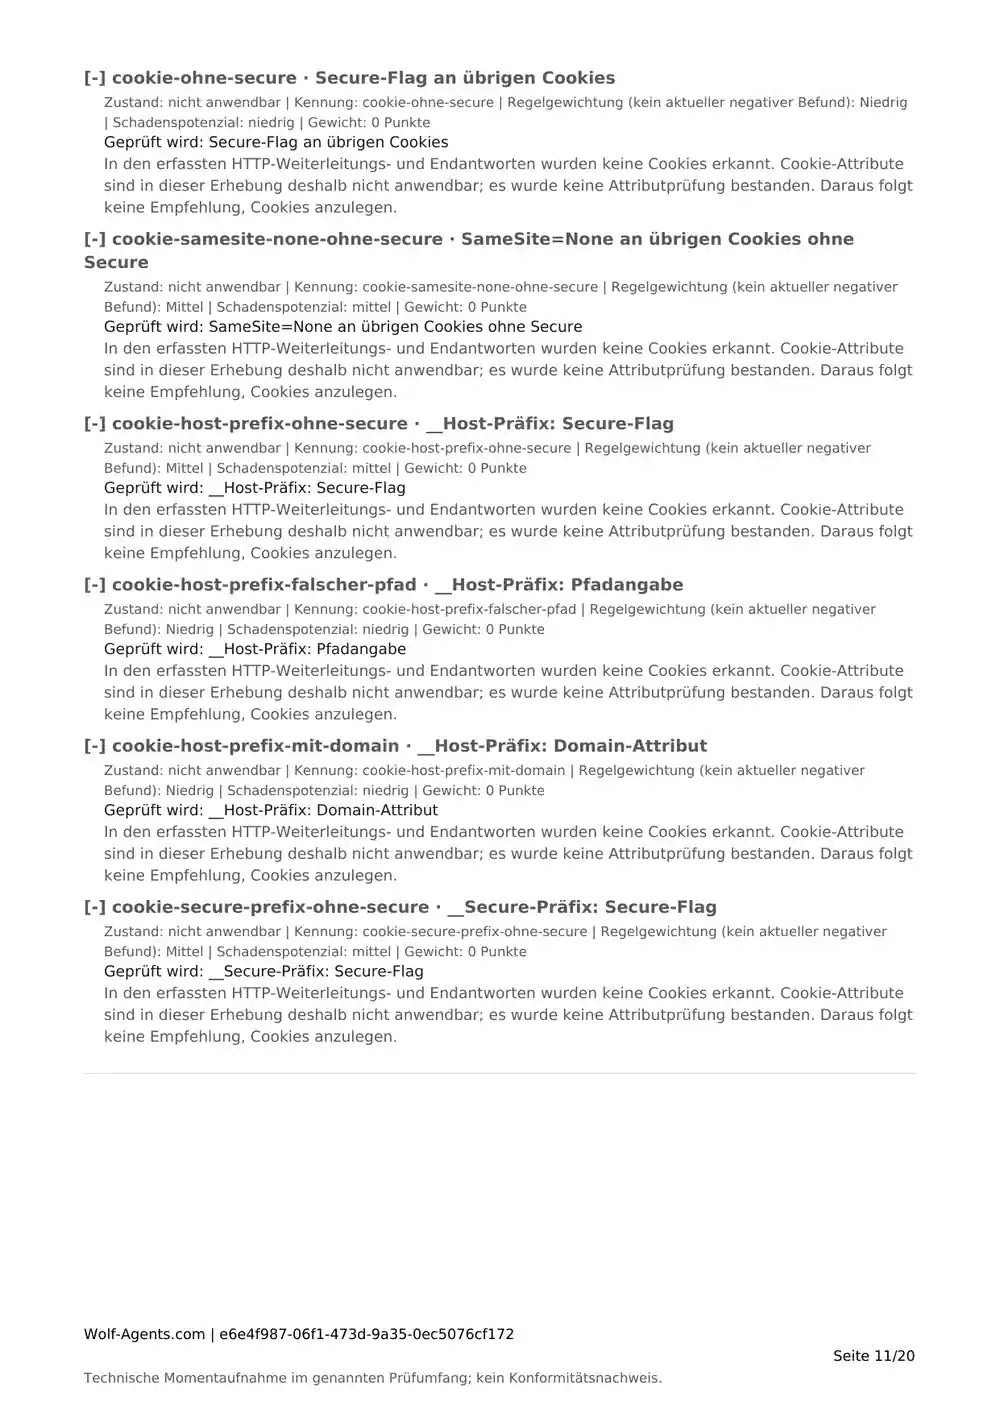
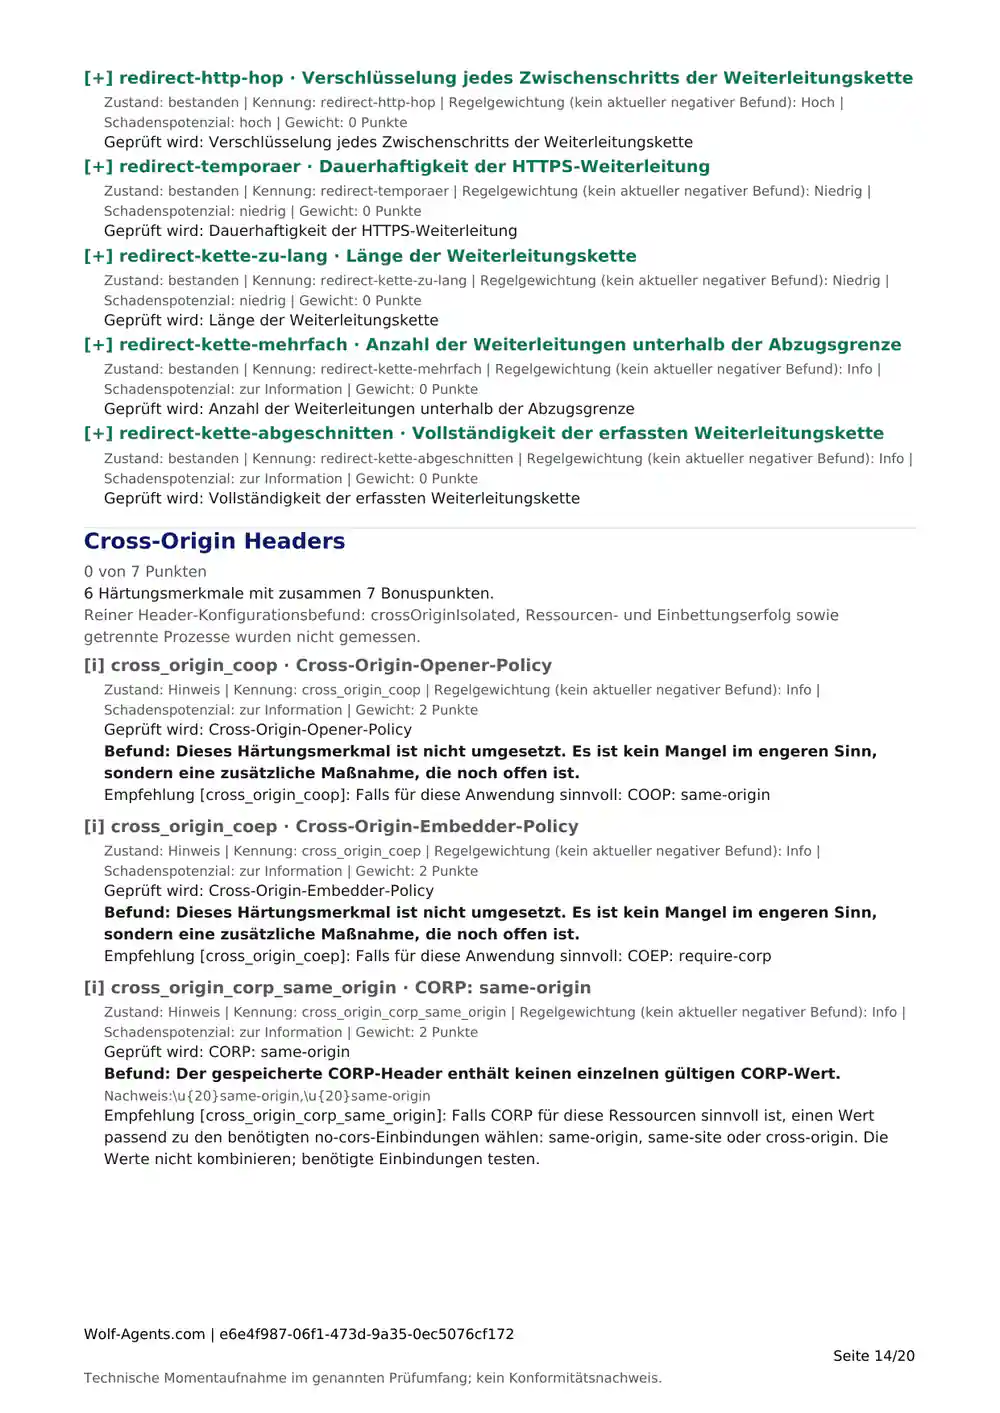
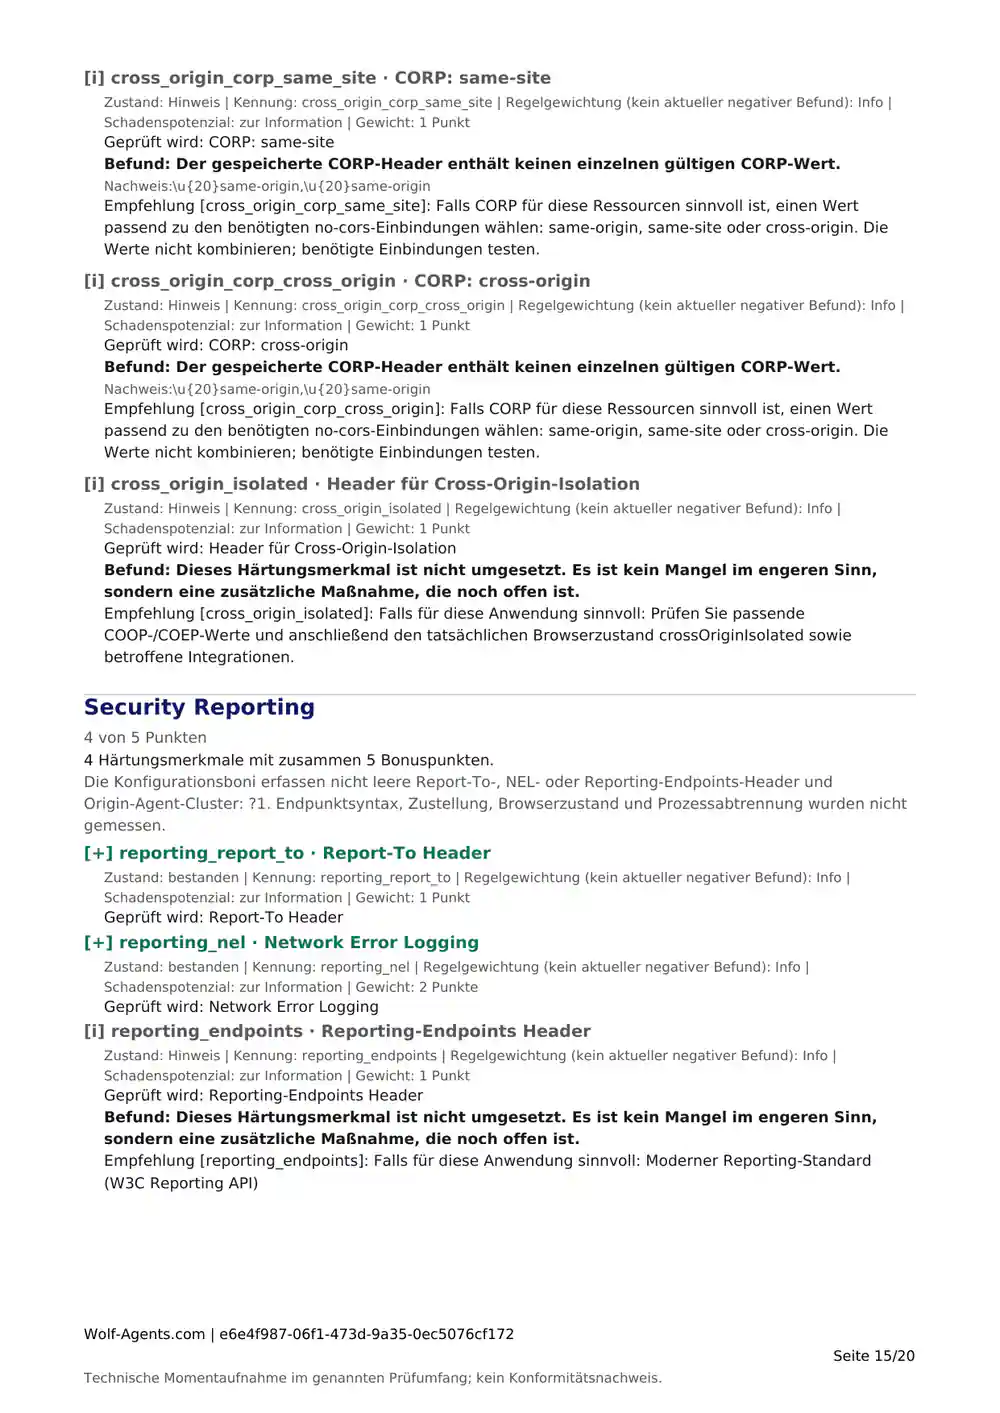
Die Messung erfasste 'unsafe-inline' in style-src. Weil style-src-elem und style-src-attr nicht gesetzt sind, gilt die Freigabe für Style-Elemente und Style-Attribute; der Report wertet das als wirksame Inline-Freigabe. Der Prüfpunkt ist nicht bestanden, mit niedrigem Schweregrad und 0 Punkten Gewicht. Der übergeordnete Prüfpunkt content-security-policy ist mit 25/25 Basispunkten bestanden. Die Gesamtbewertung beträgt 138 Punkte und A; nicht bestanden sind außerdem COOP und COEP.
Nicht daraus ableitbar: Der Befund beschreibt die Header-Konfiguration, keinen Angriff: Ob fremdbestimmtes HTML oder CSS in die Anwendung gelangen kann, wurde nicht festgestellt. Ob die Seiten Inline-Stile tatsächlich benötigen, zeigt die Messung ebenfalls nicht. Geprüft wurde nur die Antwort dieser einen Adresse; das Muster ist keine vollständige Websiteprüfung und kein Konformitätsnachweis.
03 · Weiterarbeiten
Die Notiz im Anhang unterscheidet Style-Elemente und Style-Attribute: je nach Bedarf Nonces oder Inhaltshashes für Elemente, vorzugsweise CSS-Klassen für Attribute. Sie empfiehlt Funktionstests vor einer Änderung aller wirksamen Policies und erklärt, dass Report-Only nur meldet. Zur Arbeitskopie
Eigenes Ziel prüfen: Website prüfen. Hintergrund zum Befund: Content Security Policy: CSP verstehen und einführen.